نقشها و اختیارات
نقش در ادپیکس یک عدد است و هر کاری در کنسول یک حداقل عدد میخواهد. این صفحه میگوید هر نقش چه عددی دارد، هر کار کدام عدد را میطلبد، چرا نمیتوانید نقشی بالاتر از خودتان بدهید و چرا داشتن اختیار هنوز به معنی باز شدن صفحه نیست.
دو پنلی که دسترسی از آنها داده میشود#
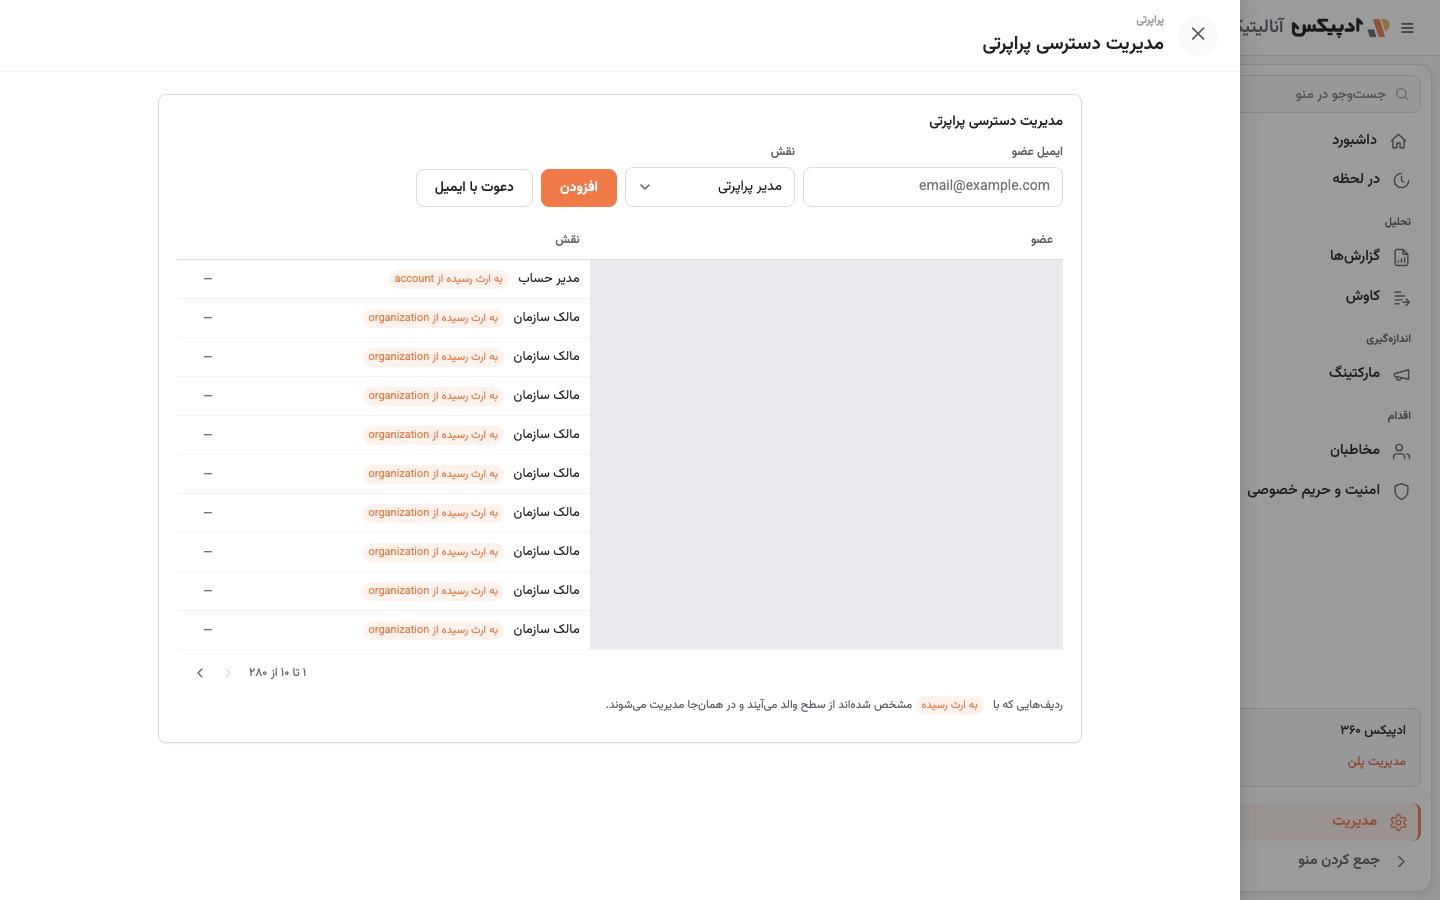
کنسول امروز دو پنل دسترسی دارد، هر دو در «مدیریت»:
| پنل | لینک مستقیم | چه کسانی را نشان میدهد |
|---|---|---|
| «مدیریت دسترسی وبسایت» | /admin?sel=property-access |
اعضای وبسایت فعال |
| «مدیریت دسترسی حساب» | /admin?sel=account-access |
اعضای حسابی که وبسایت فعال زیر آن است |
عضویت در سطح سازمان از این دو پنل مدیریت نمیشود.
پنل حساب همان حسابی را باز میکند که وبسایت فعال زیر آن قرار دارد و عنوانش نام همان حساب را حمل میکند. اگر میخواهید روی حساب دیگری کار کنید، اول از انتخابگر بالای صفحه یکی از وبسایتهای آن حساب را فعال کنید.
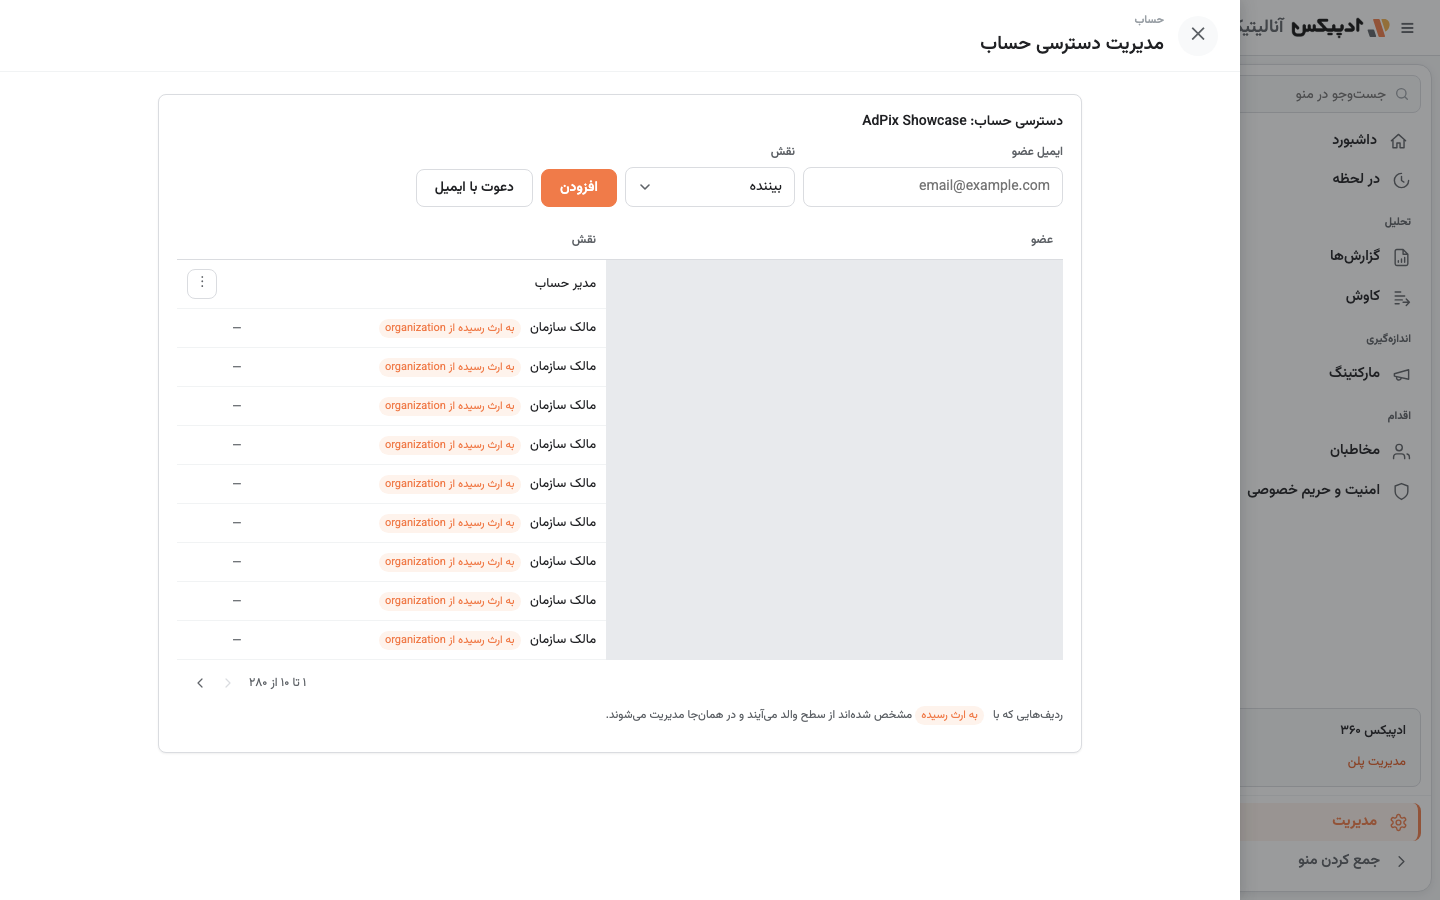
فهرست نقشهای قابل انتخاب در دو پنل یکی نیست:
- در «مدیریت دسترسی وبسایت»: «بیننده»، «تحلیل گر»، «بازاریاب»، «ویرایش گر»، «مدیر وبسایت».
- در «مدیریت دسترسی حساب»: «مدیر حساب»، «مدیر وبسایت»، «ویرایش گر»، «تحلیل گر»، «بیننده».
در پنل وبسایت، فهرست نقشها روی «مدیر وبسایت» باز میشود — بالاترین نقش همان فهرست. اگر بدون تغییر «افزودن» را بزنید، بهجای یک بیننده یک مدیر ساختهاید. در پنل حساب، پیشفرض «بیننده» است.
نردبان: هر نقش یک عدد است#
اختیار در ادپیکس فهرستی از تیکها نیست. هر نقش یک رتبه عددی دارد، هر کار یک حداقل رتبه میخواهد، و اگر رتبه شما کمتر باشد پاسخ سرور 403 است.
| نقش | رتبه | در کنسول یعنی چه |
|---|---|---|
| «بیننده» | ۱۰ | خواندن گزارشها و تنظیمات |
| «عضو سازمان» | ۱۵ | عضویت پایه در سازمان؛ فقط در سطح سازمان قابل اعطا |
| «تحلیل گر» | ۲۰ | ساخت کاوش، بخشها، گزارشهای ذخیرهشده، حاشیهنویسی، کتابخانه |
| «بازاریاب» | ۳۰ | مخاطبان، رویدادها و قواعد رویداد، رویدادهای کلیدی، هشدارها و کانالهایشان، قواعد کانال این وبسایت |
| «ویرایش گر» | ۴۰ | «جزئیات وبسایت»، «جریان داده ها»، «یکپارچهسازیها»، کلیدهای سرور، رضایت کوکی، وارد کردن هزینه |
| «مدیر وبسایت» | ۵۰ | همه بالاییها + «مدیریت دسترسی وبسایت» |
| «مدیر حساب» | ۶۰ | همه بالاییها + «مدیریت دسترسی حساب»، ساخت حساب و وبسایت، حذف و بازیابی، «سطل زباله» |
| «مدیر سازمان» | ۶۰ | دقیقا همان اختیار «مدیر حساب»، ولی روی همه حسابها و وبسایتهای سازمان |
| «مالک سازمان» | ۷۰ | همه بالاییها + مدیریت اعضای سازمان و درخواست پاکسازی دائمی داده یک نفر |
نقشها انباشتیاند: هر ردیف همه ردیفهای بالای خودش را هم دارد. نام قدیمی admin همرتبه «مدیر وبسایت» است و اگر در عضویتهای قدیمی دیدید، همانطور رفتار میکند.
اختیار موثر یک نفر روی یک وبسایت، بیشترین رتبهای است که از سه مسیر به او میرسد: عضویت روی خود وبسایت، روی حساب بالای آن، و روی سازمان. برداشتن نقش از یک وبسایت وقتی همان فرد در سطح حساب هم عضو است، هیچ چیزی را عوض نمیکند — سراغ همان سطحی بروید که نقش از آنجا میآید.
همان نردبان، از سمت کارها#
اگر از کار شروع میکنید نه از نقش، این جدول همان اطلاعات را برعکس میدهد:
| کاری که میخواهید انجام شود | حداقل نقش |
|---|---|
| خواندن هر گزارش و دیدن تنظیمات | «بیننده» |
| ساخت کاوش، بخش، مجموعه در کتابخانه | «تحلیل گر» |
| تعریف رویداد کلیدی، قاعده ساخت/اصلاح رویداد، مخاطب، هشدار | «بازاریاب» |
| تغییر تنظیمات وبسایت، ساخت جریان داده، ساخت کلید سرور، تنظیم رضایت کوکی | «ویرایش گر» |
| افزودن و حذف عضو روی یک وبسایت | «مدیر وبسایت» |
| ساخت وبسایت یا حساب تازه، حذف و بازیابی، دیدن سطل زباله، افزودن عضو روی حساب | «مدیر حساب» |
| مدیریت عضویت در سطح سازمان، درخواست پاکسازی دائمی داده یک نفر | «مالک سازمان» |
دو صفحه هم هستند که هیچ نقش کسبوکاری به آنها نمیرسد: جریان رویداد خام و فهرست کاربران شناساییشده، که فقط برای مدیر پلتفرم ادپیکس باز میشوند.
سقف اعطا#
هیچکس نمیتواند نقشی بدهد، دعوت کند یا بردارد که از رتبه موثر خودش در آن سطح بالاتر باشد. عملا یعنی:
- «مدیر وبسایت» نمیتواند کسی را «مدیر حساب» یا «مالک سازمان» کند. تلاش برای این کار با
403و پیامی مبنی بر همین رد میشود و در گوشه صفحه به شکل یک اعلان دیده میشود. - عضوی که از شما بالاتر است را نمیتوانید حذف کنید؛ پس گرفتن دسترسی از بالادست، کار خودش یا یک مدیر بالاتر است.
این قاعده روی هر دو مسیر — «افزودن» و «دعوت با ایمیل» — یکسان اعمال میشود، پس نمیشود با دعوتنامه دورش زد. بدون این سقف، یک مدیر وبسایت میتوانست یک مالک سازمان بسازد و بعد خودِ اعطاکننده را بیرون بیندازد.
چهار محدودیت که مستقل از نقشاند#
جدا از رتبه، چهار پرچم روی خود رکورد عضویت مینشینند. دو تای اول بهصورت پیشفرض بستهاند و دو تای دوم باز:
| محدودیت | پیشفرض | وقتی اعمال شود |
|---|---|---|
| داده خام | بسته | خواندنهای در سطح تکرویداد و خروجی خام بسته میماند |
| شناسههای کاربر | بسته | شناسه سراسری کاربر، ایمیل، شماره و بقیه اطلاعات هویتی در گزارشها پوشانده میشود |
| سنجههای هزینه | باز | ستونهای هزینه و ROAS خالی برمیگردند |
| سنجههای درآمد | باز | ستونهای درآمد خالی برمیگردند |
یک استثنای عمدی هست که بیشتر تیکتهای «چرا ایمیل بازدیدکننده را نمیبینم» را توضیح میدهد: از رتبه ۵۰ به بالا — «مدیر وبسایت»، «مدیر حساب»، «مدیر سازمان» و «مالک سازمان» — شناسههای کاربر کسبوکار خودشان را میبینند بدون اینکه کسی پرچمی را بردارد. برای «ویرایش گر» و پایینتر، پیشفرض همچنان بسته میماند.
«مدیریت دسترسی وبسایت» و «مدیریت دسترسی حساب» فقط ایمیل و نقش میگیرند. هر عضوی که از این پنلها اضافه شود با هزینه و درآمدِ باز و با داده خام و شناسههای کاربرِ بسته ساخته میشود. تغییر این پرچمها از طریق API دسترسی انجام میشود، و برداشتن دو مورد حساس — داده خام و شناسههای کاربر — فقط از مدیر پلتفرم ادپیکس برمیآید.
هر بار که شناسههای کاربر یا داده خام واقعا خوانده شوند، یک ردیف با نشان حساس در گزارش ممیزی نوشته میشود؛ همان ردیفها در «تاریخچه تغییرات وبسایت» هم دیده میشوند. تفصیل قاعده حل تعارض در نقش ها و محدودیت های داده است.
داشتن اختیار با دیدن صفحه یکی نیست#
این مهمترین نکته این صفحه است. نقش یک اختیار میدهد؛ جدا از آن، هر قابلیت پیشرفته میتواند به پلن وبسایتی که همین حالا در بالای صفحه انتخاب کردهاید هم گره خورده باشد. این دو مستقلاند و هر دو باید برقرار باشند.
- اگر نقش کافی نداشته باشید، سرور با
403جواب میدهد و صفحه اصلا دادهای نمیگیرد. - اگر نقش داشته باشید ولی پلن آن وبسایت قابلیت را شامل نشود، صفحه باز میشود و بهجای گزارش «{نام قابلیت} یک ویژگی پریمیوم است» را با دکمه «ارتقای پلن» نشان میدهد.
- یک کلید خاموشی سراسری هم هست که در صورت فعال شدن، قابلیت را برای همه — حتی مدیر پلتفرم — میبندد.
قابلیتی که اصلا در فهرست پلنها نیست همیشه باز است؛ پایه محصول به پلن گره نمیخورد. کدام قابلیتها بیرون پلن رایگاناند در پلنها و اختیارات آمده، و اگر با یک صفحه قفل روبهرو شدهاید، یک قابلیت خاکستری است مسیر تشخیص را قدمبهقدم میگوید.
اگر چند وبسایت دارید، ممکن است همان قابلیت روی یکی باز و روی دیگری قفل باشد. پیش از هر تشخیصی، انتخابگر وبسایت بالای صفحه را نگاه کنید.
ردیفهایی که از اینجا ویرایش نمیشوند#
فهرست اعضا سه جور ردیف دارد و فقط یکی منوی عملیات دارد:
| ردیف | معنی | ویرایشپذیر؟ |
|---|---|---|
| نقش، بدون نشان | عضویت مستقیم روی همین سطح | بله |
| نقش با نشان «به ارث رسیده» | نقش از یک سطح بالاتر میآید | خیر — در همان سطح بالاتر مدیریت میشود |
| «هیچ کدام» با یادداشت «(دسترسی در یک سطح پایین تر)» | فقط در یکی از زیرمجموعهها نقش دارد | خیر — در همان زیرمجموعه مدیریت میشود |
ردیف به ارث رسیده یعنی دنبال جای اشتباهی میگردید. برای عوض کردنش سراغ همان حساب یا سازمانی بروید که نقش از آنجا میآید.
تغییر نقش فوری است#
تغییر نقش و برداشتن دسترسی نیازی به ورود دوباره ندارد: دسترسی در هر درخواست از سرور خوانده میشود، پس با تازه کردن صفحه اعمال میشود. برعکسش هم درست است — ماندن در نشست، دسترسی برداشتهشده را برنمیگرداند.
هر افزودن، تغییر نقش و حذف عضو یک ردیف در گزارش ممیزی مینویسد.
قدم بعدی#
برای اینکه بدانید دعوت چطور به عضویت تبدیل میشود و زیر ورود یکپارچه چه فرقی میکند، سراغ دعوت افراد و ورود یکپارچه بروید.
پرسشهای پرتکرار#
چرا «مدیر سازمان» نمیتواند اعضای سازمان را مدیریت کند؟
چون مدیریت عضویت در سطح سازمان به رتبه ۷۰ نیاز دارد و «مدیر سازمان» رتبه ۶۰ است — دقیقا همرتبه «مدیر حساب»، فقط با دامنهای که کل سازمان را میگیرد. مدیریت اعضای سازمان فقط از «مالک سازمان» برمیآید. این عمدی است تا یک نقش میانی نتواند مالکیت سازمان را بازتوزیع کند.
چرا در پنل دسترسی، محدودیتهای داده را نمیبینم؟
پنل کنسول فقط ایمیل و نقش میگیرد. چهار محدودیت داده روی رکورد عضویت مینشینند و از طریق API دسترسی تنظیم میشوند. هر عضوی که از این پنل اضافه شود، بدون داده خام و با شناسههای کاربر پوشانده ساخته میشود.
نقش admin در بعضی عضویتها چیست؟
یک نام قدیمی که دقیقا همرتبه «مدیر وبسایت» است (رتبه ۵۰). اگر در دادههای قدیمی به آن برخوردید، مثل مدیر وبسایت رفتار میکند. فهرست نقشهای کنسول این نام را پیشنهاد نمیدهد.
نقش را دادم ولی طرف مقابل همچنان صفحه را نمیبیند.
دو دلیل رایج دارد. یا قابلیت به پلن آن وبسایت گره خورده و صفحه بهجای گزارش، «ارتقای پلن» را نشان میدهد؛ یا طرف مقابل وبسایت دیگری را در انتخابگر بالای صفحه فعال کرده است. نقش تازه نیازی به ورود دوباره ندارد و با تازه کردن صفحه اعمال میشود.
ممنون — بازخورد شما به بهتر شدن مستندات کمک میکند.